Защита проверяется по всей цепочке входа
Двухфакторная защита добавляет проверку к паролю аккаунта, но её результат зависит от всей цепочки доступа. Если почта, восстановление и приложение с кодами доступны постороннему, сложный пароль сам по себе не решает проблему. И наоборот, исправно настроенный второй фактор не гарантирует сохранность активов у оператора. Риск несанкционированного входа и риск хранения на платформе рассматриваются отдельно.
Карта аккаунта показывает, что используется для входа, подтверждения вывода и восстановления. Это могут быть разные средства. Наличие второго шага при обычном входе не доказывает, что все чувствительные действия защищены тем же способом. В текущих настройках и документации конкретной площадки проверяется, какие действия требуют подтверждения, какие устройства доверенные и какие способы восстановления доступны.
Секрет настройки и очередной код различаются
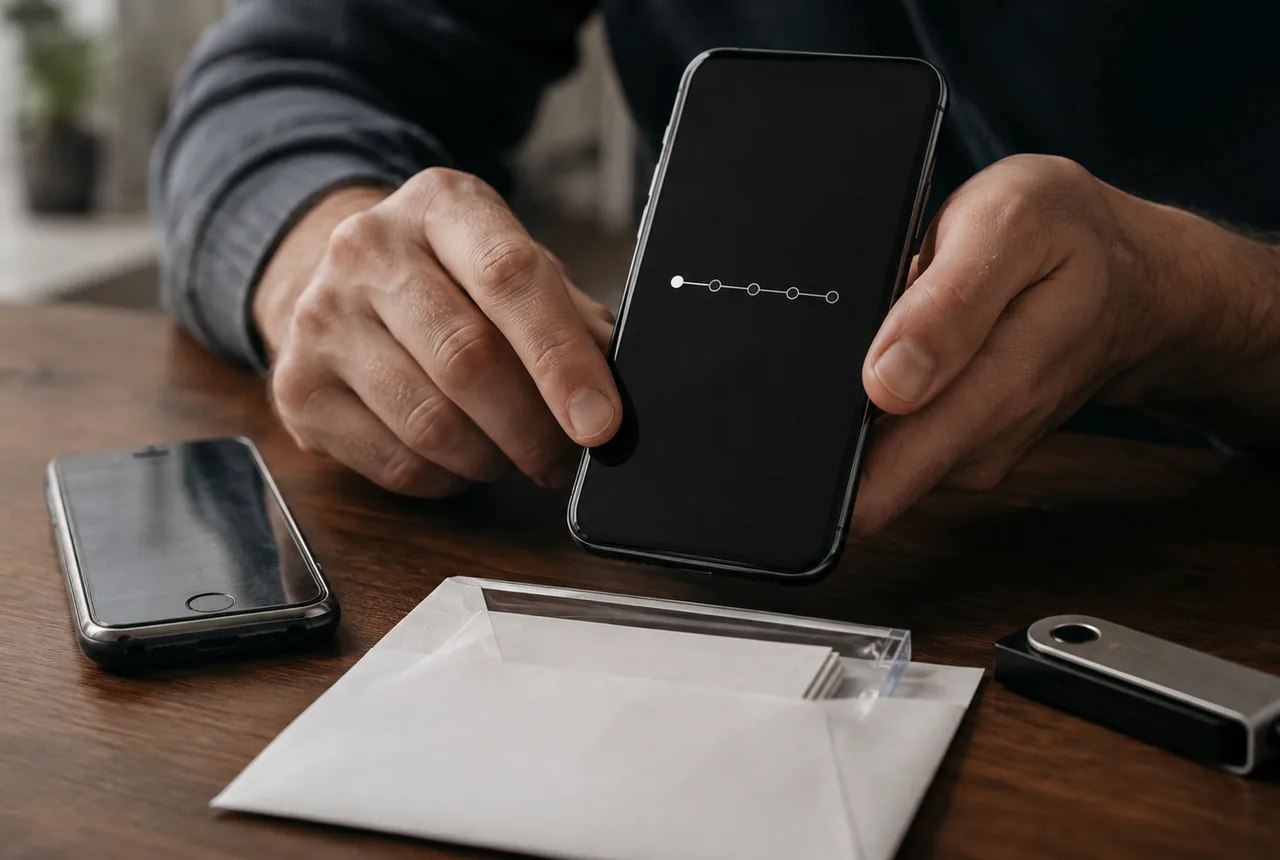
Приложение-аутентификатор создаёт одноразовые коды на основе настроенного секрета. Очередной код действует ограниченное время, но секрет подключения позволяет получать новые коды. Поэтому фотография QR-кода настройки не является безобидным снимком интерфейса. Если она доступна постороннему, человек может воспроизвести фактор. Ни код, ни секрет не передаются собеседнику, который обещает проверить безопасность.
Официальная документация Google Authenticator описывает работу без связи и варианты переноса: синхронизация через аккаунт либо ручной перенос с прежнего устройства. Это разные зависимости. При синхронизации значение имеет защита связанного аккаунта; без неё значима доступность старого устройства и предусмотренного резерва. Подход выбирается осознанно по правилам продукта, а не предполагается после потери телефона.
Время устройства влияет на работу временных кодов. Если код не принимается, сначала сверяются выбранный сервис, аккаунт, срок кода и настройки времени по документации. Несколько названий в аутентификаторе можно перепутать. Ошибка ввода не означает необходимость отключить защиту или передать её секрет в чат. Повторные попытки также могут иметь ограничения конкретной площадки.
Резервный путь не хранится только в потерянном телефоне
Если сервис предоставляет резервные коды, проверяется, для какого аккаунта они выпущены, где защищённо сохранены и действуют ли после последнего обновления. Правила конкретны: например, резервный код Google после использования перестаёт работать, а новый набор отменяет прежний. Эти условия не переносятся автоматически на все биржи. Отметка «backup есть» без соответствующего аккаунта и актуальности мало помогает.
Нужен ответ на ситуацию полной недоступности телефона: что позволит подтвердить личность и восстановить вход, какие документы и сроки предусмотрены оператором? Этот путь может включать официальную проверку и ограничения действий. Универсальный срок восстановления не задаётся. Если резервный документ доступен только в почте, которая сама требует код с того же телефона, обнаружена круговая зависимость.
Для проверки не требуется уничтожать рабочий доступ. В спокойных условиях изучаются текущая процедура и наличие предусмотренных резервов, затем проверяется обычный вход и защита операций. Старый фактор не удаляется раньше подтверждения нового. Обновление настроек фиксируется без самих кодов: дата, аккаунт, проверенный способ и то, какие старые средства больше не считаются действующими.
Фишинговый вход может запросить настоящий код
Поддельная страница способна просить пароль и текущий код, имитируя обычную авторизацию. Поэтому наличие второго шага не подтверждает подлинность страницы. Сервис открывается привычным проверенным способом; ссылка из письма о срочной блокировке не используется как единственный источник. Домен и назначение запроса оцениваются до ввода, а не после неожиданного изменения баланса.
Уведомление о подтверждении действия читается по смыслу: вход это, изменение защиты или вывод. Код для одной операции не вводится ради другой, которую описал человек в чате. Неожиданный запрос подтверждения — повод выяснить источник. Секретная фраза самостоятельного кошелька не является вторым фактором аккаунта биржи и не нужна для объяснения её уведомления.
Дополнительные средства защиты применяются только в рамках поддерживаемых функций сервиса. Ограничение вывода, доверенные устройства и ключи доступа имеют собственные условия. Они не включаются наугад и не заменяют подтверждение адреса назначения. Возможность входить без повторного кода на доверенном устройстве оценивается как удобство с определённым доступом, а не доказательство отключённой защиты.
При подозрительном входе важны факты и ограничения
Через проверенный интерфейс оцениваются активные сессии, история входов и недавние изменения. Неизвестная запись сопоставляется со временем собственных действий и доступными данными; географическое название само по себе не устанавливает личность. Если есть основания подозревать чужой доступ, используются предусмотренные оператором меры ограничения и официальный канал. Одной смены пароля может быть недостаточно при затронутой почте или средствах восстановления.
Сохраняются несекретные сведения о событии, а новые коды не сообщаются лицу, объявившемуся поддержкой. Утрата устройства и подтверждённое раскрытие настройки фактора требуют разных действий. Привязка нового аутентификатора не отменяет ранее совершённые операции. При блокировке аккаунта для проверки не обещается ни немедленное снятие ограничения, ни автоматический возврат средств.
Проверяемый результат настройки — понятные способы входа и восстановления, защищённая почта, актуальные резервные средства и отсутствие ненужных доступов. Но эта работа не делает платформу независимой от её операционных и правовых рисков. Даже хорошо защищённый аккаунт может иметь ограничения вывода; такие вопросы проверяются отдельно от надёжности пароля и кода.